
Skaitmeninis saugumas dažnai primena užrakintas duris su atviru langu
Pernai viena vidutinio dydžio logistikos įmonė Kaune patyrė incidentą, kuris prasidėjo visiškai nepastebimai. Vadovybė buvo rami, nes IT biudžetas atrodė panaudotas prasmingai, brangi įranga sumontuota serverinėje, o specialistai pateikė ataskaitą su žaliomis varnelėmis. Vis dėlto buhalterijos kompiuterius vieną rytą užšifravo kenkėjiška programa. Kaip tai nutiko, jei perimetras atrodė nepramušamas? Pasirodo, apsaugos sistema praleido srautą, nes kažkada sukurta taisyklė leido tiesioginį ryšį išorės partneriui, kurio paslaugomis nebesinaudojama jau dvejus metus. Tokia situacija Lietuvoje nėra reta. Dauguma verslų investuoja į saugumo skydą tikėdamiesi, kad vienkartinis pirkimas pašalins visas rizikas kartą ir visiems laikams. Tai pavojinga iliuzija, sukurianti klaidingą ramybę. Techninė įranga atlieka tik tai, kas jai nurodyta instrukcijose, o jei instrukcijos pasenusios, durys lieka praviros. Šiame straipsnyje bus išsamiai aptartos pagrindinės perimetro priežiūros problemos ir pateikti praktiški būdai, kaip užtikrinti nuolatinę kontrolę bei išvengti skaudžių klaidų.
Kodėl brangi dėžutė serverinėje pati savaime neapsaugo verslo?
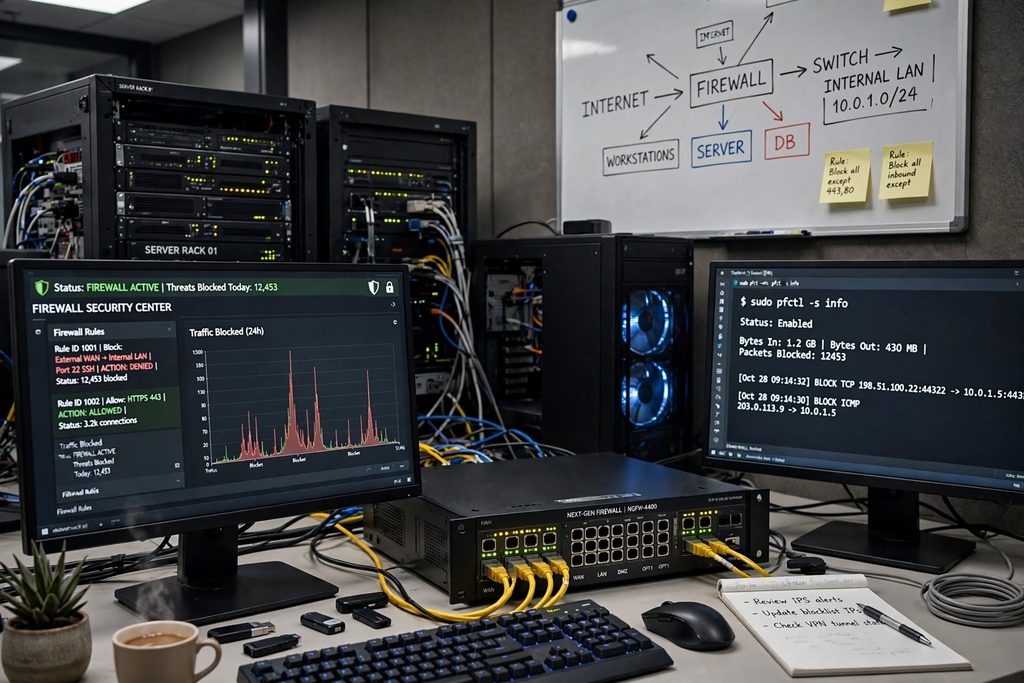
Apsaugos įrenginys tinkle veikia tarsi muitinės postas judriame pasienyje. Jeigu muitininkui liepiama praleisti visus automobilius su tam tikros spalvos lipduku, jis netikrina bagažinės turinio. Panašiai veikia ir perimetro apsaugos mazgas, kurio pagrindinė paskirtis organizacijos infrastruktūroje yra filtruoti gaunamus bei siunčiamus duomenų paketus pagal nustatytus kriterijus. Tačiau Lietuvoje net 70 procentų smulkesnių organizacijų po diegimo darbų retai kada atlieka gilesnę analizę. Technika stovi, lemputės mirksi, vadinasi, viskas gerai. Deja, kibernetiniai nusikaltėliai puikiai žino, kaip apeiti standartinius barjerus. Jei protokolas leidžia susisiekti su išoriniu serveriu per įprastą interneto naršymo prievadą, įtartinas srautas gali judėti visiškai laisvai. Rinkoje egzistuoja šimtai automatizuotų įrankių, kurie skenuoja lietuviškus IP adresų diapazonus ir ieško būtent tokių apleistų, neteisingai nukreiptų ryšių. Pavojus atsiranda ne dėl įrenginio trūkumų, o dėl to, kad trūksta žmogaus rankos, kuri nuolat peržiūrėtų praleidžiamų duomenų pobūdį.
Šiuolaikinių kibernetinių atakų realybė Lietuvoje verčia keisti požiūrį
Nacionalinio kibernetinio saugumo centro ataskaitos pastaraisiais metais rodo aiškią tendenciją – taikiniais tampa ne tik strateginės energetikos įmonės, bet ir nedidelės gamyklos, transporto įmonės ar paslaugų teikėjai regionuose. Užpuolikai taikosi ten, kur silpniausia gynyba. Dažnas lietuviškas verslas vis dar mano, kad niekam nėra įdomus, nes neturi paslapčių ar milijoninių sąskaitų. Tačiau automatizuotoms atakoms visiškai nesvarbi įmonės apyvarta. Jeigu atviras kanalas leidžia užšifruoti duomenų bazę ir pareikalauti išpirkos, nusikaltėliai tuo pasinaudos nedvejodami. Vienas neapsaugotas patekimo taškas gali paralyžiuoti visą sandėlio veiklą kelioms savaitėms. Klientų pasitikėjimas prarandamas per akimirką, o atkūrimo sąnaudos dešimteriopai viršija prevencijos biudžetą. Reikia aiškiai suprasti, kad techninė įranga tėra įrankis, o ne stebuklinga piliulė, todėl priežiūros procesas privalo tapti kasdiene įmonės IT higienos dalimi.
Kokių klaidų pridaro pasenusios taisyklės ir per plati prieiga?
Įsivaizduokite didelį sąsiuvinį, kuriame surašyti leidimai patekti į gamybines patalpas. Prieš trejus metus atvyko programuotojai taisyti apskaitos programos ir gavo neribotą leidimą. Vėliau prie tinklo reikėjo prijungti kavos aparatą ar naują vaizdo kamerą, todėl administratorius skubėdamas atvėrė visą prievadų diapazoną. Laikinas sprendimas, kaip dažnai nutinka mūsų krašte, tapo amžinu. Tokio pobūdžio pasenę leidimai kaupiasi metų metus, sukurdami tikrą saugumo chaosą. Pernelyg plati prieiga reiškia, kad bet koks įsilaužimas į mažiau saugomą įrenginį atveria kelią į visą organizacijos širdį. Jei nustatymuose įrašyta taisyklė „Any-to-Any“, jokios prasmės analizuoti perimetro patikimumo net nebelieka. Lietuvoje atliekant saugumo auditus reguliariai randama taisyklių, leidžiančių visišką prieigą iš nežinomų šalių IP adresų. Tai prilygsta seifo palikimui gatvėje su atrakintomis durelėmis, tikintis, kad pro šalį einantys praeiviai bus sąžiningi.
Kaip segmentavimas padeda suvaldyti vidines grėsmes?
Tinklo segmentavimas yra viena iš tų sąvokų, kurias visi žino, bet toli gražu ne visi įgyvendina. Kai visi įmonės įrenginiai – nuo vadovo nešiojamojo kompiuterio iki gamybos staklių jutiklių – gyvena tame pačiame bendrame potinklyje, bet koks virusas plinta žaibo greičiu. Pavyzdžiui, jei sandėlio darbuotojas atidaro užkrėstą el. laiško priedą, kenkėjas per kelias minutes pasiekia buhalterijos serverius ir klientų duomenų bazes. Tinkamas infrastruktūros skaidymas į izoliuotas zonas leidžia sustabdyti infekciją pradiniame taške. Vidiniai barjerai užkerta kelią šoniniam judėjimui, neleisdami užkratui keliauti iš mažiau saugių zonų į kritiškai svarbias. Net jei techninis apsaugos mazgas praleidžia kenkėjišką paketą pro išorines ribas, tinkamai sukonfigūruota ugniasienė neleis jam pereiti į finansų ar personalo skyriaus segmentą. Tai fundamentali praktika, kurią rekomenduoja visi saugumo standartai, tačiau daugelis vietos administratorių jos vengia dėl papildomo darbo konfigūruojant maršrutus.
Kodėl programinės įrangos atnaujinimai tampa kritiniu veiksniu?
Kibernetinio saugumo pažeidžiamumų paieška yra nuolatinės lenktynės su laiku. Įrangos gamintojai nuolat leidžia programinės įrangos pataisas, nes programišiai randa vis naujų spragų pačiame įrenginio kode. Įsivaizduokite situaciją, kai perimetro įrenginyje aptinkama kritinė spraga, leidžianti apeiti visus filtrus be jokio slaptažodžio. Gamintojas išleidžia atnaujinimą, bet įmonės administratorius atideda diegimą, nes bijo, kad nutrūks ryšys ar persikraus serveriai. Lietuvoje vis dar gausu organizacijų, naudojančių programinę įrangą, kuri nebuvo atnaujinta kelerius metus. Nusikaltėliai tokias spragas išnaudoja per kelias valandas nuo jų paviešinimo internete. Įrenginys su pasenusia programine įranga tampa ne gynybos bastionu, o patogiausiais vartais įsibrovėliui. Naujos grėsmės, vadinamos nulinės dienos pažeidžiamumais, atsiranda kas savaitę, todėl atidėlioti atnaujinimus yra tas pats, kas ignoruoti pradurtą automobilio padangą tikintis, kad ji pati prisipūs kelyje.
Kas slepiasi įvykių žurnaluose ir kodėl jų niekas neskaito?
Kiekvieną sekundę apsaugos įrenginiai registruoja tūkstančius įvykių – blokuotus bandymus prisijungti, neįprastą duomenų srautą, pasikeitusius vartotojų teisių parametrus. Visi šie duomenys tvarkingai kaupiasi įvykių žurnalų failuose (angl. log files). Tačiau reali situacija daugelyje Lietuvos įmonių liūdna – šie žurnalai saugomi tik tam, kad užimtų vietą diske, ir niekas į juos nežiūri tol, kol nekyla gaisras. Įsilaužėliai tinkle vidutiniškai praleidžia nuo kelių savaičių iki kelių mėnesių, kol atlieka pagrindinį smūgį. Visą tą laiką jie atlieka žvalgybą, bando slaptažodžius, ieško pažeidžiamų vietų, ir visi šie veiksmai atsispindi žurnaluose. Jei niekas netikrina įtartinų anomalijų, pavyzdžiui, kodėl vidurnaktį iš darbuotojo kompiuterio siunčiami gigabaitai duomenų į nežinomą serverį, jokia technika neišgelbės. Automatizuota analizė ir reguliari įrašų peržiūra leidžia pamatyti dūmus gerokai anksčiau, nei įsiplieskia liepsna.
Ar nuotoliniai prisijungimai netapo didžiausia įmonės saugumo skyle?
Po visuotinio nuotolinio darbo proveržio situacija Lietuvos darbo rinkoje pasikeitė negrįžtamai. Darbuotojai jungiasi iš namų, kavinių, viešbučių ar net keliaudami užsienyje. Kad būtų patogiau, administratoriai dažnai atveria tiesioginius nuotolinio darbalaukio prievadus arba sukuria supaprastintus virtualiojo privačiojo tinklo kanalus be kelių veiksnių autentifikavimo. Tai didžiulė klaida. Jei darbuotojo asmeninis kompiuteris užkrėstas paprasčiausiu slaptažodžių vagimi, užpuolikas gauna galiojančius prisijungimo duomenis. Šiuo atveju apsauginis filtras traktuoja įsilaužėlį kaip teisėtą kolegą ir praleidžia visą srautą be jokių įtarimų. Valdant nuotolinę prieigą privaloma taikyti griežtus principus – jokių atvirų standartinių prievadų tiesiai į internetą, privalomas dviejų žingsnių patvirtinimas ir prieigos suteikimas tik tiems resursams, kurie būtini konkrečiai užduočiai atlikti. Ramybė kainuoja kelis papildomus mygtuko paspaudimus telefone, bet tai apsaugo nuo katastrofos.
Periodinė konfigūracijos peržiūra kaip nuolatinis verslo procesas
Tam, kad tinklas išliktų saugus, būtina nustoti žiūrėti į perimetro priežiūrą kaip į vienkartinį projektą. Tai turi tapti periodiniu, dokumentuotu procesu, atliekamu bent kartą per ketvirtį. Kaip tai organizuoti praktiškai, kad procesas netaptų formalumu? Pirmiausia reikia atlikti išsamų taisyklių auditą, negailestingai pašalinant visus laikinus leidimus, dubliuotus įrašus ir užveriant nenaudojamus prievadus. Kiekviena taisyklė privalo turėti aiškų savininką, sukūrimo datą ir verslo pagrindimą. Toliau tikrinami vartotojų teisių sąrašai, atjungiant buvusius darbuotojus ar paslaugų tiekėjus, kurių sutartys pasibaigė. Labai naudinga atlikti imituojamus įsilaužimo testus, vadinamuosius penetracijos bandymus, kurie parodo, kaip nustatymai veikia praktikoje. Lietuvos verslo aplinkoje tokia disciplina vis dar retenybė, tačiau būtent ji skiria saugias organizacijas nuo tų, kurios netrukus atsidurs naujienų antraštėse dėl nutekintų klientų duomenų.
Praktiniai žingsniai efektyviai perimetro kontrolei užtikrinti
Norint pasiekti realių rezultatų, nereikia iškart investuoti dešimčių tūkstančių eurų į naują įrangą. Dažniausiai pakanka sutvarkyti jau turimus išteklius ir įvesti elementarią tvarką. Štai keletas pamatinių žingsnių, kuriuos rekomenduojama atlikti nedelsiant:
- Atlikti visų šiuo metu veikiančių taisyklių inventorizaciją ir pašalinti pasenusius įrašus.
- Įdiegti griežtą mažiausių privilegijų principą visiems vartotojams ir vidiniams procesams.
- Suskirstyti svečių, biuro darbuotojų ir gamybinių serverių potinklius į atskiras zonas.
- Įjungti privalomą kelių veiksnių autentifikavimą visiems be išimties nuotoliniams prisijungimams.
- Nustatyti automatinius pranešimus apie kritinius įvykius ir įtartinus srauto šuolius.
Kai šie veiksmai tampa įprasta praktika, tinklo perimetro kontrolė tampa prognozuojama ir valdoma. Šiuolaikinė kibernetinė erdvė neatleidžia aplaidumo, todėl kiekviena organizacija privalo žinoti tikslią savo sistemų būklę.
Realaus saugumo kūrimas reikalauja nuolatinio budrumo ir atsakomybės
Kibernetinis atsparumas nėra galutinė stotelė – tai nuolatinė kelionė. Technologijos keičiasi, programišiai tobulina savo metodus, o įmonės vidiniai procesai nuolat kinta – priimami nauji darbuotojai, diegiamos naujos programos, plečiama veikla. Manyti, kad kartą atlikti nustatymai saugos amžinai, yra didžiausia klaida, kokią gali padaryti vadovai. Tikrasis saugumas atsiranda ten, kur technologiniai sprendimai veikia kartu su aiškiomis procedūromis, darbuotojų sąmoningumu ir nuolatine kontrole. Šiuolaikiniame Lietuvos verslo pasaulyje, kur skaitmenizacija lemia konkurencinį pranašumą, duomenų praradimas gali reikšti verslo pabaigą. Todėl atsakomybė už perimetro patikimumą tenka ne tik IT specialistams, bet ir įmonių vadovams, kurie privalo domėtis, kas iš tiesų vyksta jų skaitmeninėje valdoje.
Tinkamas požiūris į apsaugos infrastruktūrą prasideda nuo atviro pripažinimo, kad jokia sistema nėra tobula. Kai šiuolaikinė ugniasienė tampa ne tiesiog pamirštu pirkiniu, o nuolat prižiūrimu bei audituojamu įrankiu, organizacijos saugumo lygis išauga nepalyginamai. Tai reikalauja laiko, kantrybės ir tam tikrų išteklių, tačiau investicija į prevenciją visada atsiperka su kaupu. Žinojimas, kad visi įeinantys ir išeinantys duomenų srautai yra patikrinti, suteikia ramybės ir leidžia susitelkti į tiesioginę verslo plėtrą. Užtikrinta kontrolė, reguliarūs atnaujinimai ir kritiškas požiūris į kiekvieną atvertą prievadą yra geriausia garantija, kad jūsų įmonė netaps lengvu grobiu interneto nusikaltėliams.
Dažniausiai užduodami klausimai
Kaip dažnai reikia atlikti perimetro taisyklių auditą?
Rekomenduojama išsamią taisyklių peržiūrą atlikti bent kartą per ketvirtį. Taip pat auditą būtina atlikti po bet kokių didesnių tinklo infrastruktūros pokyčių ar pasibaigus sutarčiai su išorinėmis IT paslaugų įmonėmis.
Ar pakanka apsaugai naudoti tik gamintojo numatytus standartinius nustatymus?
Gamykliniai nustatymai yra skirti tik pradiniam įrenginio paleidimui ir neužtikrina specifinių organizacijos poreikių apsaugos. Kiekvienai įmonei būtina individualiai sukonfigūruoti taisykles, atsižvelgiant į naudojamas programas bei darbuotojų atsakomybes.
Kodėl būtina riboti išeinantį duomenų srautą, jei visi rūpinasi tik įeinančiu?
Kenkėjiškos programos, patekusios į vidinį tinklą, dažniausiai jungiasi prie nutolusių valdymo serverių, kad parsisiųstų instrukcijas arba išsiųstų pavogtus duomenis. Ribojant išeinantį srautą galima sustabdyti atakos plitimą ir laiku pastebėti infekciją.
Kuo skiriasi paprastas prievadų filtravimas nuo giluminio paketų tikrinimo?
Paprastas filtravimas tikrina tik duomenų paketo antraštę, prievadą ir IP adresą, todėl negali nustatyti, ar leistinu kanalu nekeliauja virusas. Giluminis paketų tikrinimas analizuoja patį perduodamą turinį ir atpažįsta paslėptas grėsmes bei neleistinas programas.
Kokių veiksmų imtis atleidus IT administratorių ar pakeitus paslaugų teikėją?
Būtina nedelsiant pakeisti visus administratoriaus slaptažodžius, atšaukti nuotolinės prieigos sertifikatus bei peržiūrėti paskutinius taisyklių pakeitimus. Tai garantuoja, kad buvę darbuotojai ar trečiosios šalys neturės neteisėtos prieigos prie sistemų.


Parašykite komentarą